Türkçe
 English
 فارسی
 Русский
 Defne
Hızlı Özet – Sahte Yenileme E-postalarını Tanımak
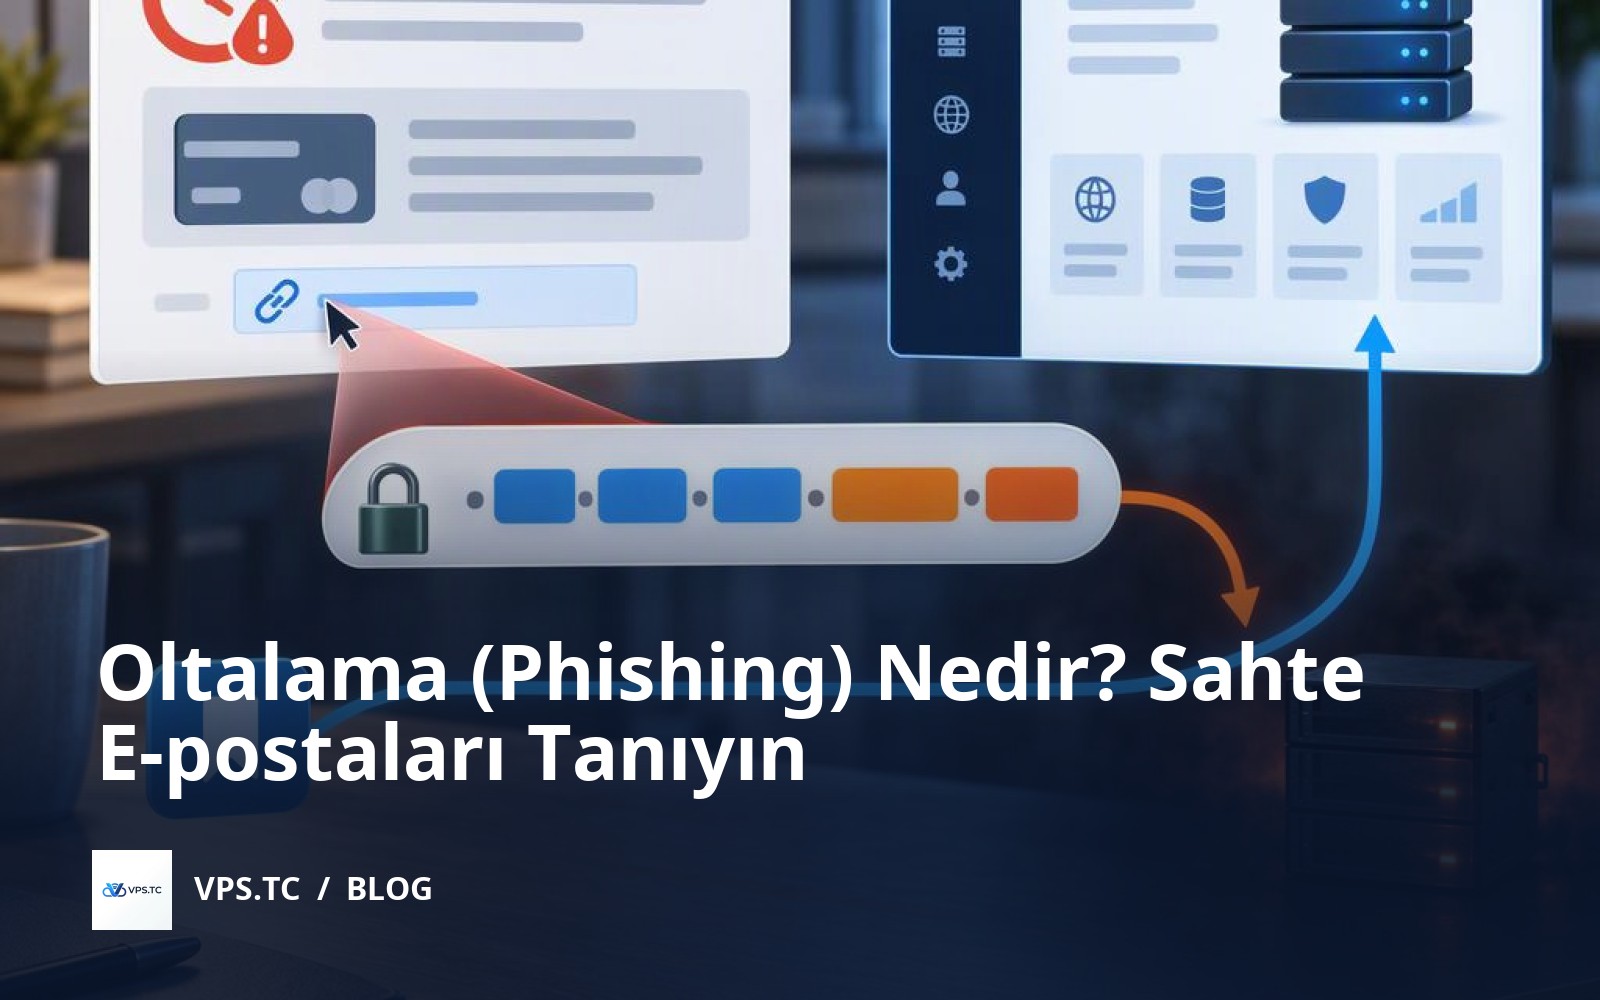
Oltalama, güvenilir bir tarafı taklit ederek bilgi, ödeme veya hesap erişimi elde etmeye çalışan saldırıdır. Aşağıdaki kontroller, gerçek müşteri veya olay içermeyen varsayımsal bir domain yenileme mesajını temel alır.
- Aciliyet kanıt değildir — Domainin bugün kapanacağı iddiasını, mesajdaki ödeme talebinden bağımsız olarak bilinen müşteri panelinden doğrulayın.
- Görünen adı ayırın — Varsayımsal mesajdaki yenileme@example.net adresi, beklenen yenileme@example.com adresiyle aynı değildir; adres farkını diğer işaretlerle birlikte değerlendirin.
- Alan adını okuyun — https://panel.example.com.example.net/yenileme adresi, tanıdık panel adını içerse de example.net alan adına bağlıdır.
- Doğrulamanın sınırını bilin — SPF, DKIM ve DMARC kontrollerinin geçmesi, ileti içeriğinin veya ödeme talebinin güvenilir olduğunu kanıtlamaz.
- İletiyi yerelde inceleyin — Orijinal .eml dosyasını koruyun; HTML içeriğini görüntülemeden başlıkları incelemek için bağlantı açmanız veya ek çalıştırmanız gerekmez.
- İşleme göre müdahale — Bağlantıyı açmak, parola girmek, OAuth izni vermek, ödeme yapmak ve dosya çalıştırmak farklı müdahale adımları gerektirir.
"Domaininiz bugün kapanacak" diyen bir e-posta, ödeme yapmanız gerektiğinin kanıtı değildir. Oltalama, güvenilir bir kuruluşu taklit ederek parolanızı, ödemenizi veya hesap erişiminizi ele geçirmeye çalışan saldırıdır. Sahte mesajları tanımak için gönderen adresini ve bağlantının gerçek alan adını inceleyin; yenileme ihtiyacını mesajdan bağımsız, bildiğiniz müşteri panelinden doğrulayın.
İçindekiler
- Domaininiz bugün kapanacak diyen mesaj
- Gönderen adı ile e-posta adresi aynı şey değil
- Bağlantıda gerçekten hangi alan adına gidiyorsunuz?
- SPF, DKIM ve DMARC neyi doğrular?
- Şüpheli iletiyi açmadan teknik izleri incelemek
- Yenileme talebini e-postadan bağımsız doğrulayın
- Tıkladıysanız sonraki adım yapılan işleme bağlı
- Yenileme Ödemesinden Önce Kontrol Edin
- Sık Sorulan Sorular
- Kaynaklar
Domaininiz bugün kapanacak diyen mesaj
Varsayımsal senaryo: yonetici@example.com adresine, konu satırında “Domaininiz bugün kapanacak” yazan bir e-posta geliyor. Yenileme ücretinin hemen ödenmesini istiyor; aksi durumda sitenin yayından kaldırılacağını ve müşteri paneline erişimin kapatılacağını söylüyor. Görünen gönderen adı domain sağlayıcısını taklit ediyor. Bekleyen işler arasında dikkatiniz, mesajın gerçekliğinden çok sitenizi ayakta tutmaya kayabilir. Acele etmeyin. İletinin kurduğu baskı, doğrulama adımını atlayıp ödeme düğmesine basmanızı hedefliyor.
Oltalama nedir? Güvenilir bir kişi veya kurumu taklit ederek bilgi, ödeme ya da hesap erişimi elde etmeye çalışan saldırıdır. CISA, oltalama mesajlarının kullanıcıları zararlı bağlantıları açmaya, ekleri indirmeye veya kişisel bilgilerini paylaşmaya yönlendirebildiğini belirtiyor. Buradaki yenileme bahanesi de aynı güven ilişkisini kullanıyor: Domaininizi yönettiğiniz şirketten geldiğini düşündüğünüz talep, sorgulayacağınız bir ödemeyi sıradan bir işlem gibi gösterebilir. Bunun için saldırganın sağlayıcınızın sistemlerine erişmiş olması gerekmez.
Bu örnekte meşru gönderici adresi yenileme@example.com, bilinen müşteri paneli https://panel.example.com. Şüpheli iletinin gerçek From adresi ise yenileme@example.net; ödeme için sunduğu bağlantı https://panel.example.com.example.net/yenileme. Bu değerler, gerçek bir müşteri olayına değil, eğitim amacıyla oluşturulmuş tek bir senaryoya aittir. example.net yalnızca senaryoda şüpheli tarafı temsil eder; alan adı hakkında gerçek bir kötüye kullanım iddiası yoktur.
Mesajdaki baskı üç parçadan oluşuyor. “Bugün” ifadesi düşünme süresini daraltıyor, hesap kapatma tehdidi kayıp korkusunu büyütüyor, ödeme talebi bu korkudan çıkış yolu olarak sunuluyor. CISA’nın tanıma önerilerinde acil veya duygusal dil, şüpheli gönderen adresleri ve kişisel ya da finansal bilgi talepleri uyarı işaretleri arasında yer alıyor. Düzgün Türkçe, tanıdık bir logo veya profesyonel imza bu işaretleri ortadan kaldırmaz.
Gerçek yenileme bildirimleri de son tarih ve ödeme bilgisi içerebilir. Yalnızca sert bir konu satırından kesin hüküm çıkarmayın; talebin kimden geldiğini ve hangi işleme yönlendirdiğini birlikte değerlendirin. Mesaj, kendi iddiasının kanıtı değildir. İletide yazan kapanma saati de sağlayıcının gerçekten böyle bir işlem planladığını tek başına göstermez.
Şüpheli bir e-posta almak, hesabınızın ele geçirildiğini kanıtlamaz. Mesajın ulaşması ile bağlantıya bilgi girmeniz veya ödeme yapmanız farklı durumlardır. İlk kararınızı iletinin koyduğu süreye göre vermeyin; yenileme durumunu e-postadaki düğmeden değil, önceden bildiğiniz müşteri panelinden kontrol edin.
Dikkat
Varsayımsal senaryoda domainin gerçekten yenilenmesi gerekse bile e-postadaki ödeme bağlantısı güvenilir hale gelmez. Mesajdaki telefon, yanıt adresi veya bağlantı yerine önceden kaydettiğiniz destek kanalını kullanın.
Gönderen adı ile e-posta adresi aynı şey değil
Gelen kutusunda “Example Domain Sağlayıcısı” yazarken ayrıntılarda bambaşka bir adres bulunabilir. Ad yeterli değil. Görünen ad, gönderenin belirleyebildiği bir etikettir; kurumun kimliğini doğrulamaz. Özellikle mobil istemcilerde adresin tamamı ilk ekranda görünmeyebilir. Gönderen ayrıntılarını genişleterek etiketi ve e-posta adresini ayrı ayrı okuyun; tanıdık isim, bu kontrolü atlamak için gerekçe değildir.
Aşağıdaki ham ileti kesiti, gerçek kişisel veri içermeyen varsayımsal domain yenileme senaryosuna aittir. Ubuntu Server 24.04 LTS ortamındaki /home/analist/phishing-lab/supheli.eml dosyasında tutulacak sentetik iletinin ilgili başlıklarını ve gövdesini gösterir. example.net yalnızca senaryodaki şüpheli tarafı temsil eder; gerçek bir kötüye kullanım iddiası taşımaz.
From: "Example Domain Saglayicisi" <yenileme@example.net>
To: yonetici@example.com
Reply-To: yenileme@example.net
Return-Path: <yenileme@example.net>
Subject: Domain yenileme icin hesap dogrulamasi
MIME-Version: 1.0
Content-Type: text/plain; charset=UTF-8

Bu, analiz amacli varsayimsal bir iletidir.
Domain yenilemeniz icin hesabinizi dogrulayin:
https://panel.example.com.example.net/yenileme
Bu blok çalıştırılacak komut değil, incelenecek veridir. İstemcide beklenen görünüm “Example Domain Saglayicisi” etiketi ve ayrıntılarda yenileme@example.net adresidir; gösterim uygulamaya göre değişebilir. Bilinen meşru gönderici yenileme@example.com olduğundan adres uyuşmazlığı vardır. Ayrıca şüpheli iletideki üç adres alanının birbirini tutması, gönderenin meşru olduğunu kanıtlamaz.
- Görünen ad: Gönderen satırındaki etikettir. Marka adının kopyalanması kolaydır.
- From: İletinin yazarını belirten başlıktır; içindeki adres tek başına doğrulanmış kimlik sayılmaz.
- Reply-To: Yanıtın yönlendirilmesi istenen adresi belirtir. Yanıtla düğmesi sizi beklemediğiniz bir adrese götürebilir.
- Return-Path: Teslim sırasında kaydedilen zarf dönüş adresini gösterir. Teslim edilememe bildirimleriyle ilişkilidir; normal yanıt adresi değildir.
RFC 7208, SPF denetiminde kullanılan kimliklerden birinin SMTP zarfındaki MAIL FROM olduğunu açıklar; bu adres teslim edilen iletide Return-Path alanına kaydedilir. RFC 7489 ise görünen From alan adıyla doğrulanmış alan adlarının hizalamasını ele alır. Başlıkların görevleri farklıdır – bunları tek bir “gönderen adresi” gibi okumayın.
Meşru toplu gönderim hizmetlerinde zarf dönüş adresi hizmet sağlayıcıya, Reply-To adresi destek ekibine ait olabilir. Farklılık tek başına oltalama kanıtı değildir. Kurumun bilinen gönderim düzeni, güvenilir alıcı altyapısının doğrulama sonuçları ve mesajdaki talep birlikte değerlendirilmelidir. Adreslerin aynı olması da otomatik güven sağlamaz.
CISA, beklenmeyen bağlantıları, ekleri ve kişisel bilgi taleplerini uyarı işaretleri arasında sayar. Buradaki hesap doğrulama isteğini yenileme beklentinizle karşılaştırın. Örnekte ek yoktur; böyle bir talebe ek eşlik ederse açmayın veya çalıştırmayın. Düzgün Türkçe ve tanıdık logo güvenilirlik kanıtı değildir. Yanıt vermeden önce bilinen https://panel.example.com adresinden yenileme durumunu kontrol edin.
Bağlantıda gerçekten hangi alan adına gidiyorsunuz?
Adresin başındaki tanıdık isim yanıltabilir. Varsayımsal domain yenileme e-postası senaryosunda bilinen müşteri paneliniz https://panel.example.com, şüpheli bağlantı ise https://panel.example.com.example.net/yenileme adresidir. Hostname değerleri farklıdır. CISA, oltalama mesajlarını tanıma önerilerinde şüpheli bağlantıları uyarı işaretleri arasında sayar; burada dikkat etmeniz gereken, tanıdık metnin adresin hangi bölümünde bulunduğudur. Bağlantının görünen yazısı ile gerçek hedefi de birbirinden farklı olabilir.
Domain ve URL farkı, bu karşılaştırmayı kolaylaştırır. URL içindeki https şemayı, bu örneklerde :// sonrasında gelen sunucu adı hostname değerini, /yenileme ise yolu belirtir. Meşru adresin hostname değeri panel.example.com, şüpheli adresinki panel.example.com.example.net olur. İkincisi example.com altında değildir: baştaki tanıdık etiketler, example.net altında oluşturulmuş alt alan adı zinciridir. Bu senaryoda example.net yalnızca şüpheli tarafı temsil eder.
Hostname etiketlerini sağdan sola okuyunca net üst düzey alan adını, solundaki example ile birlikte de example.net sınırını görürsünüz. Ancak gerçek adreslerde “son iki etiketi al” kuralı yetmez. co.uk gibi çok etiketli genel son ekler bulunur; kayıt edilebilir alan adını otomatik belirlemek için güncel bir genel son ek listesinden yararlanılır. Noktaları saymak, tek başına güvenlik kontrolü değildir.
Ubuntu Server 24.04 LTS üzerinde aşağıdaki kodu /home/analist/phishing-lab/incele.py dosyasına kaydedebilirsiniz. Python 3.12 standart kütüphanesindeki urllib.parse, iki sabit adresi yerel olarak ayrıştırır. Kod DNS sorgulamaz, bağlantıları açmaz, ileti göndermez ve ek çalıştırmaz; root yetkisi gerektirmez.
from urllib.parse import urlsplit

adresler = (
    "https://panel.example.com",
    "https://panel.example.com.example.net/yenileme",
)

for adres in adresler:
    parcalar = urlsplit(adres)
    print(f"şema={parcalar.scheme}")
    print(f"hostname={parcalar.hostname}")
    print(f"yol={parcalar.path!r}")
    print()
Dosyayı şu komutla çalıştırabilirsiniz:
python3 /home/analist/phishing-lab/incele.pyAşağıdaki beklenen çıktı koddan türetilmiş temsili gösterimdir; çalıştırılmış bir test kaydı değildir. !r, yol değerini tırnaklarıyla gösterir. İlk URL’deki boş yol '' olarak görünür; tarayıcı bu adrese giderken normalde / yolunu ister.
şema=https
hostname=panel.example.com
yol=''

şema=https
hostname=panel.example.com.example.net
yol='/yenileme'
urlsplit güvenilirlik kararı vermez, kayıt edilebilir alan adı sınırını da belirlemez. HTTPS ise site sahibinin dürüstlüğünü kanıtlamaz. Sertifika doğrulaması başarılı bir HTTPS bağlantısı aktarımı şifreler ve bağlanılan hostname için sunucu kimlik doğrulaması sağlar; şüpheli tarafın kendi alan adına sertifika almasını engellemez. İki örneğin de https ile başlaması bu yüzden aralarındaki alan adı farkını ortadan kaldırmaz. Yenileme düğmesinin yazısı veya kilit simgesi yerine, bağlantıyı açmadan belirlediğiniz tam hostname değerini bilinen panel adresiyle karşılaştırın.
Sahadan not
Varsayımsal inceleme notu – gerçek bir saha olayı veya test sonucu değildir. Senaryodaki https://panel.example.com.example.net/yenileme adresinde hostname panel.example.com.example.net, yol ise /yenileme olur; tanıdık panel ifadesi adresi example.com'a bağlamaz. example.net burada yalnızca şüpheli tarafı temsil eden dokümantasyon alan adıdır.
SPF, DKIM ve DMARC neyi doğrular?
Üç doğrulamadan geçen bir e-posta yine de sahte yenileme talebi taşıyabilir. Ayrım kritiktir. Varsayımsal domain yenileme senaryosunda yonetici@example.com adresine gelen iletinin görünen adı sağlayıcıyı taklit eder; gerçek From adresi yenileme@example.net olur. Burada example.net yalnızca şüpheli tarafı temsil eder. Bu alan adının doğrulanması, kurumunuzun example.com alanıyla ilişkisini kanıtlamaz.
SPF: RFC 7208’e göre, bağlantıyı kuran sunucunun IP adresinin SMTP zarf göndereninin alan adı adına gönderim yapmaya yetkili olup olmadığını denetler. Esas alınan kimlik MAIL FROM adresidir; zarf göndereni boşsa HELO kimliği kullanılır. SPF, posta uygulamasındaki görünen From adresini, gönderen adını veya ödeme talebinin doğruluğunu denetlemez.
DKIM: RFC 6376’da tanımlanan imza, kapsadığı gövde ve başlıkların bütünlüğünün doğrulanmasını sağlar; imzalayan alan adı d= değerinde belirtilir. Geçerli imza, içeriğin güvenli olduğunu söylemez. Bütün başlıkların imzalandığını da varsaymayın – doğrulama yalnızca imzanın kapsadığı veriler için anlam taşır.
DMARC: RFC 7489’a göre görünen From adresinin alan adıyla, başarılı SPF denetimindeki alan adının veya başarılı DKIM imzasındaki alan adının hizalanmasını değerlendirir. İkisinden birinin başarıyla hizalanması yeterlidir. Gevşek hizalamada aynı organizasyon alan adı, sıkı hizalamada tam eşleşme aranır. DMARC politikası, başarısız iletilere uygulanması istenen işlemi bildirir; içeriğe kefil olmaz.
Varsayımsal saldırgan kendi example.net alanında bu kontrolleri geçebilir. Mesajdaki https://panel.example.com.example.net/yenileme bağlantısı yine de bilinen https://panel.example.com paneliniz değildir. Ele geçirilmiş meşru yenileme@example.com hesabından yetkili altyapıyla gönderilen ileti de doğrulamadan geçebilir.
Ubuntu Server 24.04 LTS üzerinde BIND 9.18 ailesindeki dig için aşağıdaki komutlar yalnızca DNS sorgu biçimini gösterir; güvenlik yaması düzeyi kuruluma göre değişebilir:
dig example.com TXT +noall +answer
dig _dmarc.example.com TXT +noall +answer
Komutlar root gerektirmez, ileti göndermez, mesajdaki bağlantıları açmaz ve ekleri çalıştırmaz. Yanıt bölümünde TXT kayıtları varsa gösterilir; SPF için v=spf1, DMARC için v=DMARC1 başlangıcı aranır. Ayrılmış alan adlarının bu kayıtları yayımladığı varsayılmaz. Boş çıktı, sorgunun durumunu görmeden kayıt yokluğu diye yorumlanmamalıdır. Bu sorgular DKIM anahtarını istemez.
Güncel DNS verisi geçmiş iletinin doğrulama sonucunu tek başına yeniden oluşturamaz. Senaryoda alıcı hizmetinin Authentication-Results başlığı eklediği varsayılır. Gerçek incelemede bu başlığın güvenilir alıcı altyapısından geldiğini ayrıca doğrulayın; gönderenin eklediği aynı adlı başlık kanıt değildir.
Dikkat
Authentication-Results başlığını yalnızca güvenilir alıcı posta altyapısının eklediği doğrulanabiliyorsa değerlendirin; iletiye önceden eklenmiş sahte bir başlık kanıt değildir. Bugün yapılan DNS sorgusu da geçmişte alınan bir iletinin doğrulama sonucunu tek başına yeniden oluşturmaz.
Şüpheli iletiyi açmadan teknik izleri incelemek
Gönderenin hazırladığı yenileme ekranını görmeden de iletinin teknik izlerini okuyabilirsiniz. Önizlemeyi kapalı tutun. CISA, oltalama belirtileri taşıyan mesajlarda bağlantılara tıklamamanızı ve ekleri açmamanızı önerir. Açıkça varsayımsal olan bu domain yenileme senaryosunda inceleme, HTML görüntülemek yerine orijinal ileti dosyasındaki başlıkları ve MIME parça türlerini listelemekle sınırlıdır.
Ortam Ubuntu Server 24.04 LTS ve Python 3.12 standart kütüphanesidir; güvenlik yaması düzeyleri kuruluma göre değişebilir. Sentetik iletinin /home/analist/phishing-lab/supheli.eml konumunda bulunduğu varsayılır. Gerçek incelemede posta istemcisinden orijinal iletiyi indirin; yönlendirme veya kopyalama başlıkları değiştirebilir. Dosyayı erişimi kısıtlı bir dizinde koruyun. Aşağıdaki komutlar /home/analist/phishing-lab/incele.py betiğini oluşturur; mevcut .eml dosyasına yazmaz.
umask 077
cat > /home/analist/phishing-lab/incele.py <<'PY'
from email import policy
from email.parser import BytesParser
from pathlib import Path

kaynak = Path('/home/analist/phishing-lab/supheli.eml')
with kaynak.open('rb') as dosya:
    ileti = BytesParser(policy=policy.default).parse(dosya)

basliklar = (
    'From', 'To', 'Subject', 'Date', 'Message-ID',
    'Reply-To', 'Return-Path', 'Received',
    'Authentication-Results', 'DKIM-Signature',
)
for ad in basliklar:
    degerler = ileti.get_all(ad, [])
    if not degerler:
        print(f'{ad}: [yok]')
    for deger in degerler:
        print(f'{ad}: {ascii(str(deger))}')

print('\nMIME parcalari:')
for sira, parca in enumerate(ileti.walk(), start=1):
    print(
        sira,
        'tur=', ascii(parca.get_content_type()),
        'sunum=', ascii(parca.get_content_disposition()),
    )
    for kusur in parca.defects:
        print('  ayristirma_kusuru=', type(kusur).__name__)
PY
python3 /home/analist/phishing-lab/incele.py
BytesParser dosyayı ikili okuma kipinde ayrıştırır; walk() kapsayıcılar dahil MIME parçalarını dolaşır. Betik gövdeyi yazdırmaz, ek çıkarmaz, ileti göndermez ve uzak içerik indirmez. Root gerekmez. ascii(), başlıklardaki kontrol karakterlerini terminalde doğrudan işletmek yerine kaçış gösterimiyle yazdırır; Türkçe karakterler de kaçışlı görünür. umask 077 yeni oluşturulan betiğin izinlerini kısıtlar, mevcut dosyaların izinlerini değiştirmez.
Beklenen çıktı dosyanın yapısına bağlıdır; burada çalıştırılmış bir test çıktısı sunulmuyor. Senaryodaki From değerinde sağlayıcıyı taklit eden adla birlikte yenileme@example.net, To değerinde yonetici@example.com görünmesi beklenir. Meşru gönderici yenileme@example.com farklıdır. Bu senaryoda example.net yalnızca şüpheli tarafı temsil eder. Bulunmayan başlıklar [yok] olarak listelenir.
MIME listesinde text/html bulunması HTML’nin görüntülendiği anlamına gelmez. attachment değeri yalnızca bildirilen sunum biçimidir; güvenlik değerlendirmesi değildir. Ayrıştırma kusuru görülmemesi de dosyayı güvenilir yapmaz.
Alıcı hizmetin Authentication-Results eklediği varsayılır; gerçek incelemede başlığın güvenilir alıcı altyapısından geldiğini ayrıca doğrulayın. Betik bu değerleri denetlemez, yalnızca listeler. RFC 6376’ya göre DKIM, imzalayan alan adıyla ileti arasında doğrulanabilir ilişki kurar; yenileme talebinin dürüstlüğünü garanti etmez.
Yerel ayrıştırma zararsızlık garantisi vermez: büyük veya bozuk dosyalar kaynak tüketebilir, ayrıştırıcı açıkları bulunabilir. Güncel, kısıtlı yetkili bir ortam kullanın. Gerçek iletileri herkese açık analiz hizmetlerine yüklemeyin; kişisel bilgiler ve erişim belirteçleri içerebilirler. Destek ekibiyle paylaşmanız gerekiyorsa orijinali koruyun, ayrı kopyadaki hassas alanları maskeleyin.
İpucu
Varsayımsal laboratuvarda /home/analist/phishing-lab/supheli.eml dosyası sentetiktir; gerçek iletiler kişisel bilgiler veya erişim belirteçleri içerebilir. Bunları herkese açık analiz hizmetlerine yüklemeyin. Yerel incelemeyi bağlantı açmadan, ek çıkarmadan ve root yetkisi kullanmadan yapmak riski azaltır; zararsızlık garantisi vermez.
Yenileme talebini e-postadan bağımsız doğrulayın
Domainin gerçekten yenilenmesi gerekiyor olabilir; bu, e-postadaki ödeme bağlantısını güvenilir yapmaz. Aynı varsayımsal senaryoda yonetici@example.com adresine gelen mesajı işlem kanalı değil, kontrol gerektiren bir uyarı olarak değerlendirin. CISA, şüpheli mesajdaki bağlantılar yerine kurumla bağımsız bir kanaldan iletişim kurulmasını önerir. Acele etmeyin. Kapanma tehdidi, doğrulamayı atlamak için gerekçe değildir.
Yeni bir tarayıcı sekmesinde önceden bildiğiniz https://panel.example.com adresini kendiniz yazın veya doğrulanmış yer iminizi kullanın. Mesajdaki https://panel.example.com.example.net/yenileme bağlantısına gitmeyin; example.net yalnızca bu varsayımsal senaryoda şüpheli tarafı temsil eder. Mesaja yanıt vermek, içindeki telefon numarasını aramak veya önerdiği destek adresine yazmak bağımsız doğrulama değildir. Arama reklamından ulaşılan giriş sayfası da kayıtlı panel adresinizin yerini tutmaz.
Panelde example.com kaydını açıp domain bitiş tarihini ve yenileme dönemini inceleyin. İlgili faturanın alan adını, tutarını, son ödeme tarihini ve ödeme durumunu e-postadaki iddialarla karşılaştırın. Ardından otomatik yenilemenin etkinliğine, kayıtlı ödeme yönteminin geçerliliğine ve başarısız tahsilat bildirimlerine bakın. Otomatik yenilemenin açık olması, ödemenin alındığını göstermez; fatura vadesiyle domain bitiş tarihi de aynı olmak zorunda değildir.
Hesap bildirimlerinde aynı talebin bulunup bulunmadığını kontrol edin. Bildirim yoksa bunu tek başına sahtecilik kanıtı saymayın. Panel ile mesaj çelişiyorsa panel üzerinden destek talebi açın veya önceden kaydettiğiniz destek kanalını kullanın. Alan adı, vade ve fatura eşleşmesini doğrulatın. Beklenen meşru adres yenileme@example.com iken gerçek From adresinin yenileme@example.net olduğunu bildirebilirsiniz; parola, tek kullanımlık kod veya kart bilgisi paylaşmayın.
Gerçek yenileme ihtiyacı, sahte ödeme bağlantısını meşrulaştırmaz. Tarihin veya tutarın doğru çıkması da bağlantının kuruma ait olduğunu kanıtlamaz. Yenileme gerekiyorsa e-postaya dönmeden bilinen panelin fatura akışını izleyin.
Parola yöneticisinin alan adı eşleştirmesi ek bir uyarı katmanı sağlar. Beklediğiniz otomatik doldurma gerçekleşmiyorsa parolayı elle yapıştırmadan adresi kontrol edin. Eşleştirme kuralları ürüne ve ayarlara bağlıdır; doldurmanın çalışması ya da çalışmaması tek başına güvenlik hükmü vermez.
Passkey, panel destekliyorsa hizmetin alan adına bağlı kimlik doğrulamasıyla oltalamaya dayanıklı giriş sağlar. Ancak ödeme talebinin doğruluğunu onaylamaz; açık oturumun çalınmasını veya zayıf hesap kurtarma yollarını tek başına engellemez. Alternatif giriş yöntemlerini de koruyun. Ödemeden sonra aynı panelde tahsilat kaydını ve yenileme tamamlandığında güncellenen bitiş tarihini kontrol edin.
Tıkladıysanız sonraki adım yapılan işleme bağlı
Varsayımsal domain yenileme senaryosunda yonetici@example.com alıcısının bağlantıyı açmasıyla ödeme yapması aynı müdahaleyi gerektirmez. Önce durun. Hangi işlemleri yaptığınızı belirleyin; birden fazla adım attıysanız ilgili müdahaleleri birlikte uygulayın. Parola değişikliği, uygulama izinlerini veya ödemeyi kendiliğinden geri almaz.
Yalnızca bağlantıyı açtıysanız: https://panel.example.com.example.net/yenileme sayfasını kapatın; kontrol amacıyla yeniden ziyaret etmeyin. Tıklamak tek başına hesabın ele geçirildiğini kanıtlamaz. Tarayıcının indirme geçmişini ve siteye verdiğiniz izinleri inceleyin. İnen dosyaları açmayın; tarayıcı ve işletim sistemi güncellemelerini doğrulayın. Bilgi girmediyseniz bile beklenmeyen oturum bildirimlerini izleyin; bildirimin içindeki bağlantı yerine hesabı bilinen adresinden kontrol edin.
Parola girdiyseniz: Güvenilir bir cihazdan bilinen panel adresine giderek parolayı değiştirin. Aynı parolayı kullandığınız diğer hesaplara da farklı parolalar atayın; özellikle kurtarma iletilerinin ulaştığı posta hesabını koruyun. Tüm oturumları sonlandırın, kurtarma adreslerini ve MFA yöntemlerini denetleyin. Yalnızca mevcut tarayıcıdan çıkış yapmak yeterli değildir.
MFA isteğini onayladıysanız: Onay, saldırganın girişini tamamlamış olabilir. Güvenilir cihazdan parolayı değiştirin, tüm oturumları sonlandırın ve hizmetin desteklediği erişim belirteçlerini iptal edin. Tanımadığınız doğrulama yöntemlerini kaldırın. Erişemiyorsanız sağlayıcıdan hesabın geçici olarak kilitlenmesini isteyin; yeni doğrulama isteklerini reddedin.
OAuth izni verdiyseniz: Güvenilir cihazdan hesabın bağlı uygulamalar bölümüne ulaşarak şüpheli uygulamanın yetkilendirmesini iptal edin. Parola değiştirmek bu izni mutlaka kaldırmaz. Uygulamanın hangi verilere erişebildiğini kaydedin; yetkiyi kaldırmak, daha önce kopyalanmış verileri geri getirmez.
Parola, MFA veya OAuth üzerinden hesap erişimi söz konusuysa posta yönlendirmelerini, gelen kutusu kurallarını ve gönderilmiş iletileri inceleyin. Panelde DNS değişikliklerini, alan adı transferlerini, iletişim bilgilerini ve yeni API anahtarlarını denetleyin. Tanımadığınız işlemleri zamanlarıyla kaydedip sağlayıcıya iletin.
Ödeme yaptıysanız veya kart bilgisi girdiyseniz: Bankanızla ya da ödeme kuruluşuyla bilinen uygulaması veya telefon numarası üzerinden hemen iletişime geçin. Tutarı, zamanı ve işlem referansını bildirin; kartın korunmasını ve itiraz seçeneklerini sorun. İade garantisi yoktur.
Dosya çalıştırdıysanız: Cihazı ağdan ayırıp teknik destek alın. Hesap kurtarma işlemlerini başka, güvenilir bir cihazdan yürütün. Dosya adını ve çalıştırma saatini kaydedin; izleri silebilecek gelişigüzel temizlikten kaçının.
CISA, oltalama şüphesini bildirmenizi önerir. Orijinal iletiyi başlıklarıyla, işlem zamanını ve saat dilimini saklayarak sağlayıcının bilinen destek kanalına başvurun; parola veya doğrulama kodu paylaşmayın. Sentetik iletiyi /home/analist/phishing-lab/supheli.eml yolunda koruyun. Sonraki yenilemede kullanmak için bilinen https://panel.example.com adresini tarayıcınızın yer imlerine ekleyin.
Yenileme Ödemesinden Önce Kontrol Edin
- Aciliyet iddiasıyla işlem yapmayı durdurun; e-postadaki bağlantıları ve ekleri açmayın.
- Görünen gönderen adından ayrı olarak From, Reply-To ve Return-Path adreslerini inceleyin.
- Bağlantıyı ziyaret etmeden hostname bölümünü ayırın ve beklediğiniz alan adıyla karşılaştırın.
- Posta doğrulama sonuçlarını yalnızca güvenilir alıcı altyapısının eklediği başlıklardan değerlendirin.
- Önceden bildiğiniz müşteri panelinde domain bitiş tarihini, faturayı, otomatik yenilemeyi ve hesap bildirimlerini karşılaştırın.
- Orijinal iletiyi ve alınma zamanını koruyarak sağlayıcının kayıtlı destek kanalına bildirin.
- Yaptığınız işleme uygun güvenlik müdahalesini uygulayın ve doğruladığınız panel adresini yer imlerine ekleyin.
Domain bitiş tarihini ve açık faturaları, e-postadaki bağlantı yerine önceden bildiğiniz müşteri panelinden kontrol edin. Doğruladığınız panel adresini şimdi yer imlerine ekleyin.
Sık Sorulan Sorular
Oltalama nedir, spam e-postadan farkı ne?
Oltalama, güvenilir bir kişi veya kuruluşu taklit ederek bilgi, ödeme ya da erişim elde etmeye çalışan saldırıdır. Spam ise genellikle istenmeyen toplu mesajları ifade eder; her spam ileti oltalama değildir. Varsayımsal domain yenileme mesajında belirleyici risk, hesap kapatma tehdidinin sizi sahte ödeme veya giriş sayfasına yönlendirmesidir.
Gönderen adı doğruysa domain yenileme e-postasına güvenebilir miyim?
Hayır. Görünen gönderen adı kolayca taklit edilebilir; gerçek From adresini ayrıca incelemeniz gerekir. Varsayımsal senaryoda sağlayıcının adı görünse de adres yenileme@example.net olur. Reply-To ve Return-Path farklılıkları ek ipuçlarıdır, ancak meşru gönderim hizmetlerinde de görülebilir. Düzgün Türkçe ve tanıdık logo yerine talebi bildiğiniz panelden doğrulayın.
HTTPS kullanan bir bağlantı da oltalama olabilir mi?
Evet. HTTPS, bağlantının şifrelenmesini ve sertifika doğrulamasıyla bağlandığınız alan adının denetlenmesini sağlar; site sahibinin dürüstlüğünü kanıtlamaz. Varsayımsal https://panel.example.com.example.net/yenileme bağlantısı example.net alan adına bağlıdır. Adreste example.com ifadesinin geçmesi yeterli değildir. Ayrıca gerçek adreslerde kayıtlı alan adını her zaman son iki noktaya ayrılmış parçadan belirleyemezsiniz; alan adı uzantılarının yapısı değişebilir.
SPF, DKIM ve DMARC başarılıysa e-posta güvenli midir?
Hayır. SPF, zarf göndereninin alan adı için gönderim yetkisini; DKIM, imzalanan içeriğin bütünlüğünü ve imzalayan alan adını denetler. DMARC, başarılı SPF veya DKIM sonucunun görünen From alan adıyla hizalanmasını değerlendirir. Saldırgan kendi alan adında bu kontrolleri geçebilir. Ele geçirilmiş meşru bir hesaptan gönderilen zararlı ileti de doğrulamadan geçebilir.
Şüpheli e-postayı açmadan nasıl inceleyebilirim?
İletiyi HTML olarak görüntülemeden orijinal .eml dosyasını yerelde ayrıştırabilirsiniz. Varsayımsal laboratuvarda Ubuntu Server 24.04 LTS ve Python 3.12 email.parser.BytesParser ile başlıklar ve MIME parça türleri incelenir; urllib.parse ile bağlantının bileşenleri ağ bağlantısı kurulmadan ayrılır. Ekleri çalıştırmayın, uzak içerikleri yüklemeyin. Gerçek iletileri kişisel veri içerebilecekleri için herkese açık hizmetlere yüklemeyin.
Oltalama bağlantısına tıkladım, ne yapmalıyım?
Yalnızca açtıysanız sayfayı kapatın; indirmeleri ve verdiğiniz izinleri kontrol edin. Parola girdiyseniz güvenilir cihazdan değiştirin, oturumları kapatın. MFA onayladıysanız oturumları ve hesap hareketlerini denetleyin; OAuth izni verdiyseniz uygulama yetkisini iptal edin. Posta yönlendirmelerini ve panel işlemlerini inceleyin. Ödeme yaptıysanız bankaya bildirin. Dosya çalıştırdıysanız cihazı ağdan ayırıp teknik destek alın. Orijinal iletiyi ve zamanı saklayın.
Kaynaklar
- CISA – Oltalama Mesajlarını Tanıma ve Bildirme — cisa.gov
- RFC 7208 – SPF ile E-posta Gönderim Yetkisi Denetimi — rfc-editor.org
- RFC 6376 – DKIM E-posta İmzaları — rfc-editor.org
- RFC 7489 – DMARC Alan Adı Hizalaması ve Politikaları — rfc-editor.org