Türkçe
 English
 فارسی
 Русский
 Defne
Hızlı Özet – KVKK ve Yurt Dışı Hosting
Yurt dışında kişisel veri barındırmak kategorik olarak yasak değildir; ancak işleme şartı ve yurt dışına aktarım şartları ayrı ayrı karşılanmalıdır. Sunucu ülkesi kadar yedeklerin konumu ve destek personelinin erişim ülkeleri de değerlendirilmelidir.
- Veri akışı — Hesap, sipariş, IP ve erişim logları için alıcıları, ülkeleri, saklama sürelerini ve silme sorumlularını kaydedin.
- İki ayrı değerlendirme — Kanun'un 5. maddesindeki işleme şartını belirlemek, 9. maddesindeki aktarım şartlarını kendiliğinden karşılamaz.
- Aktarım mekanizması — Yeterlilik kararını ve kapsamını kontrol edin; böyle bir karar yoksa uygun güvenceleri değerlendirin, sürekli hosting hizmetini arızi aktarım saymayın.
- Standart sözleşme — Bu mekanizma seçildiğinde doğru taraf türünü kullanın ve imzaların tamamlanmasından itibaren beş iş günü içinde Kuruma bildirim yapın.
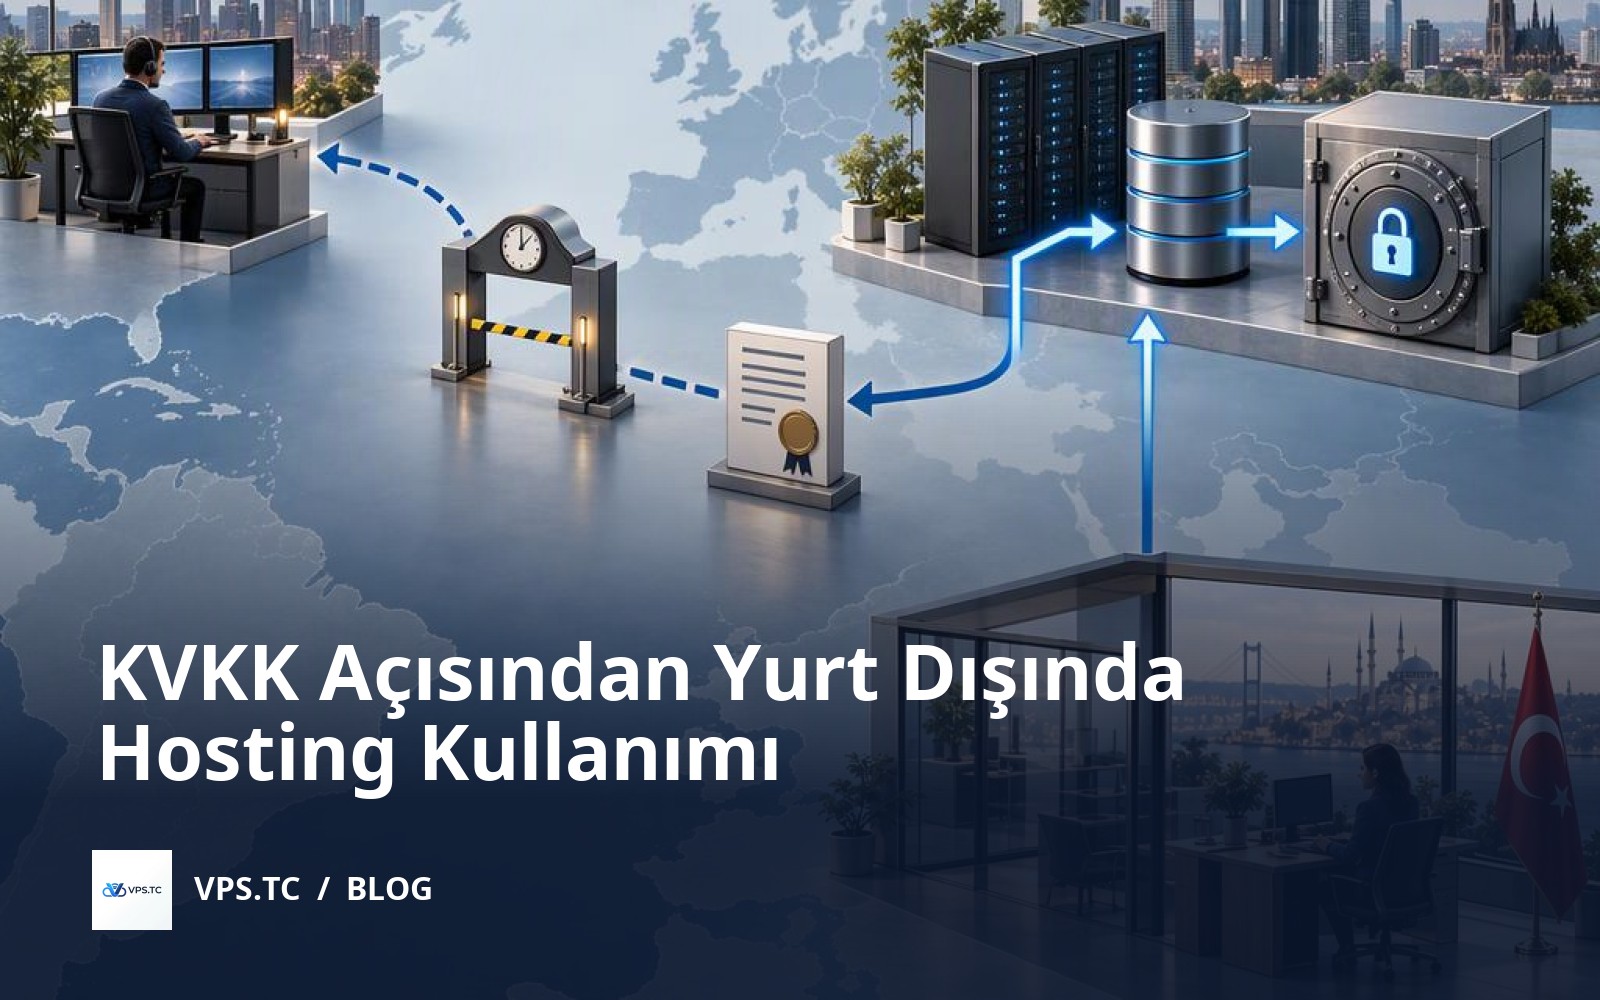
- Destek ve yedekler — Varsayımsal Frankfurt ortamında Almanya'daki yedekleri ve ABD destek ekibinin erişimini ayrı veri akışları olarak inceleyin.
- Teknik tedbirler — Erişim sınırları, veri minimizasyonu ve şifreleme güvenliği destekler; hukuki aktarım mekanizmasının yerine geçmez.
Sunucunun Frankfurt'ta olması tek başına KVKK'ya uygunluk sağlamaz; yurt dışında hosting kullanımı da kendiliğinden yasak değildir. Türkiye'deki işletmeniz kişisel verileri Almanya'da barındıracaksa işleme şartını ve yurt dışına aktarım mekanizmasını ayrı ayrı belirlemelidir. Yedeklerin konumu, sağlayıcının alt işleyenleri ve başka ülkelerden destek erişimi de bu kararın kapsamına girer.
İçindekiler
- Frankfurt'taki sunucu kararı hangi verileri sınır dışına taşır?
- Veri akışı: veritabanından yedeğe, yedekten destek erişimine
- İşleme şartı ile yurt dışına aktarım mekanizması aynı şey değil
- Standart sözleşmede doğru taraflar ve bildirim takvimi
- Sağlayıcının adresinden fazlasını sorun
- Teknik sınırlar: erişimi daraltın, logları azaltın
- Taşınma onayı hangi kanıtlara dayanmalı?
- Taşınma onayı hangi kanıtlara dayanmalı?
- Sık Sorulan Sorular
- Kaynaklar
Frankfurt’taki sunucu kararı hangi verileri sınır dışına taşır?
Frankfurt’tan sunulan bir giriş ekranının arkasında yalnızca uygulama dosyaları bulunmaz. Hesap bilgileri, siparişler ve erişim kayıtları da Almanya’da tutulabilir. KVKK yurt dışı hosting değerlendirmesini faturadaki şirket adresiyle sınırlamayın: belirleyici sorular, kişisel verilerin nerede işlendiği ve kimlere erişilebilir kılındığıdır. Konum yetmez. Sunucu kiralama kararının, uygulamanın ürettiği kayıtların saklama ve erişim koşullarıyla birlikte ele alınması gerekir.
Varsayımsal senaryoda Türkiye’de yerleşik işletme veri sorumlusu, Frankfurt’ta barındırma sunan kurgusal sağlayıcı ise işletmenin talimatlarıyla hareket eden veri işleyendir. Güvenlik güncellemelerinin uygulandığı Ubuntu Server 24.04 LTS üzerinde Nginx 1.24.x ve PostgreSQL 16.x çalışır; uygulamanın alan adı app.example.com olarak belirlenmiştir. Ad, e-posta, sipariş ve IP kayıtları sentetiktir. Burada gerçek kişilerin verilerinin aktarıldığı ileri sürülmez; özel nitelikli kişisel veriler de senaryo dışındadır.
Bu düzen gerçek kullanıcılarla işletildiğinde, PostgreSQL’deki ad ve e-posta alanları ile kişiyle ilişkilendirilebilen siparişler aktarım incelemesine girer. Loglar da dahildir. Nginx’in HTTP Log Module belgesine göre erişim kayıtlarının içeriği yapılandırılan log biçimine bağlıdır; istemci adresi, istek ve zaman bilgileri kaydedilebilir. Bu nedenle /var/log/nginx/app.access.log yalnızca teknik bir dosya sayılarak envanter dışında bırakılamaz. IP ve istek bilgilerinin kişiyi belirlenebilir kılıp kılmadığını bağlamıyla değerlendirin.
6698 sayılı Kanun’un 9. maddesi ve 10 Temmuz 2024 tarihli Yönetmelik çerçevesinde, Almanya’daki ana sunucuda kişisel veri tutulması yurt dışına aktarım incelemesi gerektirir. Şifreli yedekler de Almanya’dadır; şifreleme tek başına aktarım şartlarının yerine geçmez. Sağlayıcının ABD’deki destek ekibinin talep üzerine uzaktan erişebilmesi ayrıca değerlendirilmelidir. Yönetmelikteki aktarım tanımı, verilerin yurt dışındaki alıcıya gönderilmesi yanında başka şekilde erişilebilir hâle getirilmesini de kapsar.
Sağlayıcının kuruluş ülkesi, fiziksel barındırma konumu ve destek erişiminin gerçekleştiği ülke farklı bilgilerdir. Yerli sağlayıcının yabancı veri merkezi kullanması da aktarım incelemesi gerektirebilir; yabancı şirket unvanı ise verinin nerede işlendiğini kanıtlamaz. Başlangıçta CDN, harici e-posta ve analitik hizmetleri bulunmadığından bunlara ilişkin ek akış varsayılmaz.
Frankfurt seçimi tek başına hukuka uygunluk veya aykırılık hükmü verdirmez. Kanun’un 5. maddesindeki işleme şartları, 2024’te değişen 9. maddesindeki aktarım koşulları, 10. maddesindeki aydınlatma ve 12. maddesindeki güvenlik yükümlülükleri birlikte değerlendirilmelidir. Sağlayıcıdan ana verinin ve yedeklerin tutulduğu ülkelerle destek erişimi ülkelerini ayrı ayrı, yazılı olarak isteyin.
Veri akışı: veritabanından yedeğe, yedekten destek erişimine
Yedeğin Almanya’da bulunması, ona yalnızca Almanya’dan erişildiğini göstermez. Ayrı kaydedin. KVKK yurt dışı hosting değerlendirmesinde depolama konumu ile erişim ülkesini ayırmanız gerekir. Varsayımsal senaryoda Türkiye’deki işletme veri sorumlusu, Frankfurt’taki kurgusal sağlayıcı işletmenin talimatlarıyla hareket eden veri işleyendir; sağlayıcının ABD destek ekibinin talep üzerine uzaktan erişimi ayrı bir akıştır.
Güvenlik güncellemeleri uygulanmış Ubuntu Server 24.04 LTS, Nginx 1.24.x ve PostgreSQL 16.x ortamı için aşağıdaki içerik, /srv/compliance/data-flow.csv dosyasının sentetik taslağıdır. Satırlar yalnızca sentetik ad, e-posta, sipariş ve IP kayıtlarını temsil eder. Özel nitelikli kişisel veriler kapsam dışındadır; CDN, harici e-posta ve analitik hizmetleri bulunmaz.
akis,veri_kategorisi,isleme_amaci,alici,ulke,erisim_bicimi,saklama_suresi,silme_sorumlusu
ana_veritabani,sentetik ad/e-posta/siparis,siparis yonetimi,kurgusal saglayici veri isleyen,Almanya,uygulama ve yetkili yonetim,lab varsayimi 30 gun,isletme talimatiyla saglayici
nginx_log,sentetik IP,erisim inceleme,kurgusal saglayici veri isleyen,Almanya,yetkili dosya erisimi,lab varsayimi 7 gun,isletme sistem yoneticisi
sifreli_yedek,sentetik ad/e-posta/siparis/IP,kurtarma,kurgusal saglayici veri isleyen,Almanya,yedekleme hesabi ve kontrollu geri yukleme,lab varsayimi 30 gun,isletme talimatiyla saglayici
uzaktan_destek,talepte acilan sentetik kayitlar,ariza giderme,saglayicinin ABD destek ekibi,ABD,talep uzerine sureli uzak oturum,lab varsayimi oturumla sinirli ve yerel kopya yasak,isletme talimatiyla saglayici destek yoneticisi
CSV’deki 7 ve 30 gün, hukuki süre değil laboratuvar politikası varsayımlarıdır. 6698 sayılı Kanun’un 4. maddesi uyarınca gerçek saklama sürelerini amaç ve mevzuatla gerekçelendirin. Kanun’un 10. maddesindeki aydınlatma ve 12. maddesindeki güvenlik yükümlülüklerini değerlendirirken bu envanterden yararlanın. Silme işini sağlayıcıya vermeniz, işletmenin veri sorumlusu sıfatından doğan yükümlülüklerini ortadan kaldırmaz.
Nginx’in resmî HTTP Log Module belgesine göre access_log yazım hedefini, log_format ise kayıt biçimini belirler. Aşağıdaki salt okunur komut mevcut site dosyasındaki ilgili yönergeleri arar; yapılandırmayı değiştirmez veya servisi yeniden yüklemez:
sudo grep -nE '^[[:space:]]*(server_name|access_log|error_log|log_format|include)[[:space:]]' /etc/nginx/sites-available/app.example.comEşleşme varsa beklenen çıktı, satır numarasıyla başlayan yapılandırma satırlarıdır; burada çalıştırılmış bir sonuç sunulmuyor. app.example.com için erişim logu hedefini /var/log/nginx/app.access.log ile karşılaştırın. Çıktı boşsa loglamanın kapalı olduğunu varsaymayın: üst bağlamdan devralınan ayarları ve include dosyalarını okuyun. PostgreSQL bağlantı kurallarını /etc/postgresql/16/main/pg_hba.conf üzerinden inceleyin; veritabanı içindeki rol yetkileri ayrıca değerlendirilir.
10 Temmuz 2024 tarihli Yönetmelik, verilerin yurt dışından erişilebilir kılınmasını da aktarım tanımına dahil eder. Kanun’un 2024’te değişen 9. maddesi bakımından ABD destek erişimini Almanya’daki ana sistem ve şifreli yedeklerden ayrı değerlendirin. Oturum süresi, destek sırasında oluşturulan kopyaların saklama süresiyle aynı değildir; kopya yasağını yalnızca envantere yazmak yeterli olmaz.
DNS veya IP sorgusu gerçek veri yerleşimini tek başına kanıtlamaz. Sunucu adresi 203.0.113.10 ve Türkiye’deki varsayımsal yönetim kaynağı 198.51.100.20 dokümantasyon değerleridir; gerçek bağlantı veya konum kanıtı sunmazlar. Yedek konumunu, destek erişim ülkelerini ve olası destek kopyalarının silme prosedürünü sağlayıcının belgeleriyle doğrulayın.
Sahadan not
Varsayımsal saha notu – gerçek bir müşteri olayı veya test sonucu değildir. Kurgusal Frankfurt sağlayıcısının ABD'deki destek ekibine talep üzerine erişim verebilmesi, yalnızca Almanya'yı içeren bir envanterin eksik kalabileceğini gösterir. /srv/compliance/data-flow.csv taslağında bu erişim için ayrı bir satır açılması planlanır.
İşleme şartı ile yurt dışına aktarım mekanizması aynı şey değil
Bir siparişi yerine getirmek için müşterinin bilgilerini işlemeniz gerekebilir; bu ihtiyaç, bilgileri Frankfurt’a aktarmayı tek başına hukuka uygun hale getirmez. İki ayrı değerlendirme gerekir. Varsayımsal senaryoda Türkiye’deki işletme veri sorumlusu, onun talimatlarıyla hareket eden kurgusal Frankfurt sağlayıcısı veri işleyendir. KVKK yurt dışı hosting değerlendirmesinde işleme şartını ve aktarım mekanizmasını ayrı kaydedin.
6698 sayılı Kanun’un 5. maddesi, kişisel verilerin işlenme şartlarını düzenler. Örneğin sözleşmenin kurulması veya ifasıyla doğrudan ilgili olması kaydıyla, sözleşmenin taraflarına ait kişisel verilerin işlenmesinin gerekli olması açık rıza dışındaki şartlardan biridir. Sipariş kaydı ile erişim logundaki IP adresini otomatik olarak aynı gerekçeye bağlamayın; amaçlarını ayrı inceleyin. Senaryodaki sentetik kayıtlar değerlendirmeyi modellemek içindir; özel nitelikli kişisel veriler kapsam dışındadır.
Kanun’un 2024’te değişen 9. maddesi uyarınca ilk kontrol, aktarımı kapsayan bir yeterlilik kararı bulunup bulunmadığıdır. Bu yol, 5. maddedeki şartlardan birinin varlığını da gerektirir. Yeterlilik kararı ülke, ülke içerisindeki sektörler veya uluslararası kuruluş hakkında verilebilir. Almanya’nın Avrupa Birliği üyesi olması, Türk hukuku bakımından kendiliğinden yeterlilik sağlamaz. Kurulun güncel kararını ve kapsamını doğrulayın.
Yeterlilik kararı bulunmuyorsa, işleme şartına ek olarak ilgili kişinin aktarım ülkesinde haklarını kullanabilmesi ve etkili kanun yollarına başvurabilmesi imkânı aranır. Bu durumda Kanun’daki uygun güvencelerden biri sağlanmalıdır. Kurulun ilan ettiği standart sözleşme veya Kurul iznine bağlı yazılı taahhütname bunlara örnektir. Frankfurt’taki ana sunucu ve Almanya’daki şifreli yedeklerle sınırlı kalmayın; ABD’deki destek ekibinin talep üzerine uzaktan erişebilmesini de ayrıca değerlendirin.
Yeterlilik kararı bulunmadığında ve uygun güvenceler sağlanamadığında, 9. maddedeki istisnalar yalnızca arızi aktarımlar için gündeme gelir. 10 Temmuz 2024 tarihli Yönetmelik; düzenli olmama, süreklilik taşımama ve olağan faaliyet akışı dışında gerçekleşme ölçütlerini belirtir. Sürekli yabancı hosting kullanımı bu niteliği kendiliğinden kazanmaz. Muhtemel riskler hakkında bilgilendirmeye dayanan açık rıza da arızi aktarım istisnalarındandır – düzenli barındırmanın genel kestirme yolu değildir.
Kanun’un 10. maddesindeki aydınlatma yükümlülüğünü bu iki değerlendirmeden ayrı tutun. Veri sorumlusunun kimliği, işleme amaçları, verilerin kimlere hangi amaçla aktarılabileceği, toplama yöntemi, hukuki sebep ve ilgili kişinin hakları açıklanmalıdır. Aydınlatma metnine “yurt dışında barındırılır” yazmanız, eksik işleme şartını veya aktarım mekanizmasını tamamlamaz.
Dikkat
2024'te değişen aktarım rejiminde açık rıza, düzenli yabancı hosting kullanımını otomatik olarak hukuka uygun hâle getiren genel bir çözüm değildir. Yeterlilik kararı ve uygun güvencelerin bulunmadığı durumdaki istisnalar arızi aktarımlar içindir; sürekli barındırmayı bu kapsama yerleştirmeyin.
Standart sözleşmede doğru taraflar ve bildirim takvimi
Sözleşmede “veri koruma” başlığının bulunması, yurt dışına aktarım için uygun güvencenin sağlandığını göstermez. Başlık yetmez. Varsayımsal senaryoda Türkiye’deki işletme veri sorumlusu ve veri aktaran; Frankfurt’ta barındırma sunan, işletmenin talimatlarıyla hareket eden kurgusal sağlayıcı ise veri işleyen ve veri alıcıdır. Standart sözleşme yolu kullanılacaksa veri sorumlusundan veri işleyene aktarım için Kurulun ilan ettiği metni seçin. Belirleyici olan sunucunun işletim sistemi değil, tarafların fiilî görevleridir.
6698 sayılı Kanun’un 9. maddesinde düzenlenen standart sözleşme, Kurul tarafından ilan edilen metindir. Genel hizmet sözleşmesi, veri işleme eki veya Avrupa Birliği standart sözleşme hükümleri kendiliğinden KVKK aktarım mekanizmasının yerine geçmez. Bu belgeler ticari ve operasyonel yükümlülükleri tamamlayabilir; ancak imzalanmış olmaları tek başına Türkiye’deki aktarım şartlarının karşılandığını kanıtlamaz.
10 Temmuz 2024 tarihli Yönetmeliğin 14. maddesi, standart sözleşme metninin değiştirilmeden kullanılmasını öngörür. Eklerde istenen bilgileri doldurmakla standart hükümleri yeniden yazmak aynı işlem değildir. Tarafların tam ticaret unvanlarını, adreslerini ve imzalayan kişilerin temsil yetkilerini doğrulayın. Yetkiyi gösteren belgeleri ve yabancı dildeki belgelerin gerekli noter onaylı Türkçe çevirilerini bildirim dosyasına hazırlayın. Sözleşmedeki sağlayıcı ile faturayı düzenleyen tüzel kişi farklıysa ilişkiyi imzadan önce açıklığa kavuşturun.
Ekleri /srv/compliance/data-flow.csv envanter taslağıyla karşılaştırın. Sentetik ad, e-posta, sipariş ve IP kayıtlarının temsil ettiği veri kategorilerini; ilgili kişi grupları, aktarım amacı, sıklığı, saklama süreleri ve teknik-idari tedbirlerle eşleştirin. Özel nitelikli kişisel veriler senaryo dışındadır. Ana sunucunun ve şifreli yedeklerin Almanya’da bulunmasını kaydedin; sağlayıcının ABD’deki destek ekibinin talep üzerine uzaktan erişebilmesini “Almanya’da barındırma” ifadesiyle örtmeyin. Bu erişimin sonraki aktarım bakımından ayrıca değerlendirilmesi gerekir.
Bildirim süresi beş iş günüdür. Kanun’un 9. maddesi bildirim yükümlülüğünü, Yönetmeliğin 14. maddesi ise sürenin imzaların tamamlanmasından itibaren işlemesini düzenler. İmzalar farklı tarihlerde atılmışsa son imza tarihini esas alın; hizmetin açılmasını beklemeyin. Veri aktaran veya veri alıcı bildirim yapabilir. Bildirimi hangi tarafın üstleneceğini sözleşmede ve iş takviminde açıkça belirleyin.
Yönetmelik fiziki bildirime, kayıtlı elektronik postaya ve Kurulun belirlediği diğer yöntemlere izin verir. Yayın tarihinde Kurumun güncel kanal ve belge talimatlarını kontrol edin. Taraflarda, sözleşme içeriğinde veya sunulan bilgilerde değişiklik olması ve sözleşmenin sona ermesi de Kuruma bildirilmelidir. İmzalı nüshayla bildirim alındısını aynı dosyada saklayın.
İpucu
Varsayımsal senaryoda Türkiye'deki veri sorumlusundan Almanya'daki veri işleyene aktarım için bu taraf yapısına uygun standart sözleşme seçilir. Beş iş günlük bildirim takvimini imzaların tamamlandığı tarihten başlatın. Genel hizmet sözleşmesini veya AB standart sözleşme hükümlerini KVKK standart sözleşmesinin yerine koymayın.
Sağlayıcının adresinden fazlasını sorun
Teklifte “Frankfurt” yazması, kişisel verilere yalnızca Almanya’dan erişileceğini göstermez. Varsayımsal senaryoda Türkiye’deki işletme veri sorumlusu, onun talimatlarıyla hareket eden kurgusal sağlayıcı ise veri işleyendir; ana sunucu ve şifreli yedekler Almanya’dadır. ABD’deki destek ekibinin talep üzerine uzaktan erişebilmesi, incelemeye ayrı bir erişim ülkesi ve olası aktarım ilişkisi ekler. Adres yetmez.
Sözleşmeyi imzalayan tüzel kişinin tam unvanını, kuruluş ülkesini ve hizmeti fiilen sunan kuruluşla ilişkisini isteyin. Veri merkezi işletmecisiyle hosting sağlayıcısını aynı taraf saymayın. Ana depolama, yedekleme ve varsa felaket kurtarma ülkelerini ayrı ayrı yazılı teyit ettirin; “Avrupa bölgesi” ifadesiyle yetinmeyin. Alt veri işleyen listesindeki kuruluşların görevlerini, erişebildikleri veri kategorilerini ve hizmet ülkelerini sorgulayın. Liste değişikliklerinin bildirim süresini ve itiraz halinde kullanılabilecek seçenekleri sözleşmede arayın.
ABD desteğinde belirleyici ayrım, personelin hangi tüzel kişi adına çalıştığıdır. Ekibin aynı sağlayıcının çalışanlarından mı, ayrı bir grup şirketinden mi, bağımsız destek firmasından mı oluştuğunu netleştirin. Grup şirketi, aynı tüzel kişi değildir. Erişimi açan tarafı, alıcıyı, amacı ve kapsamı belgeleyin. Almanya’daki sağlayıcının veriyi ABD’deki ayrı bir alıcıya açması halinde sonraki aktarım yapısını ayrıca değerlendirin. Aynı tüzel kişinin personeli söz konusuysa da erişim ülkesini hukuki ve teknik risk incelemesinden çıkarmayın.
6698 sayılı Kanun’un 9. maddesi ve 10 Temmuz 2024 tarihli Yönetmelik uyarınca aktarım hükümleri sonraki aktarımlar için de geçerlidir. Almanya’nın AB üyeliği veya sağlayıcının GDPR uyum beyanı, KVKK bakımından otomatik yeterlilik değildir. Seçim tarihinde Kurulun güncel yeterlilik kararlarını ve kapsamlarını resmî kaynaklardan kontrol edin; yeterlilik bulunmuyorsa seçilen uygun güvencenin taraflara ve aktarım zincirine uygulanabilirliğini doğrulatın. SOC 2 raporu, aktarım mekanizmasının yerine geçmez.
Kanun’un 12. maddesindeki güvenlik yükümlülüklerini değerlendirirken erişim yetkilerini ve denetim kanıtlarını isteyin. Kamu makamlarının erişim taleplerinin nasıl incelendiğini, hukuken mümkün olduğunda müşteriye bildirim yapılıp yapılmadığını ve kapsamı aşan taleplere itiraz sürecini sorun. Gizlilik, ihlal bildirimi, alt veri işleyen değişiklikleri ve denetim hakkı için sözleşmede somut hükümler arayın.
Çıkış koşullarını taşınmadan önce netleştirin: veri iadesinin biçimi, aktif kopyaların silinme süresi ve yedeklerin saklama döngüsü ayrı yazılsın. Yalnızca “hesap kapatıldı” bildirimiyle yetinmeyin; silme kanıtında kapsanan sistemleri, varsa saklama istisnalarını ve tamamlanma tarihini gösteren kayıt talep edin.
Teknik sınırlar: erişimi daraltın, logları azaltın
Veritabanından sildiğiniz e-posta adresi, erişim logundaki sorgu dizesinde kalabilir. Kaydı azaltın. KVKK yurt dışı hosting değerlendirmesinde Kanun’un 12. maddesindeki güvenlik yükümlülükleri için erişim yetkilerini ve kayıt kapsamını birlikte sınırlandırın.
Varsayımsal laboratuvarda Türkiye’deki işletme veri sorumlusu, Frankfurt’taki kurgusal sağlayıcı talimatla çalışan veri işleyendir. Güvenlik güncellemeleri uygulanmış Ubuntu Server 24.04 LTS, Nginx 1.24.x ve PostgreSQL 16.x kullanılır. Kayıtlar sentetiktir: ad, e-posta, sipariş ve IP. Özel nitelikli veriler kapsam dışındadır; başlangıçta CDN, harici e-posta ve analitik hizmetleri yoktur.
Sorgu dizelerini log dışında bırakın
Nginx HTTP Log Module belgesi, log_format yönergesini http bağlamında tanımlar. Ubuntu’nun standart yapılandırmasında bu bağlamdan yüklenen /etc/nginx/conf.d/privacy-log.conf dosyasına şu tanımı ekleyin:
log_format privacy '$remote_addr [$time_local] '
                   '"$request_method $uri $server_protocol" '
                   '$status $body_bytes_sent';
/etc/nginx/sites-available/app.example.com dosyasındaki mevcut uygulama server bloğunun erişim logu yönergesini değiştirin:
access_log /var/log/nginx/app.access.log privacy;Değişikliği çalışan servise yüklemeden önce doğrulayın:
sudo nginx -t && sudo systemctl reload nginxBaşarı halinde syntax is ok ve test is successful mesajları beklenir; doğrulama başarısızsa yeniden yükleme çalışmaz. Bunlar gözlemlenmiş test sonuçları değildir. $uri sorgu dizesini içermez; IP, zaman ve yoldaki kullanıcı tanımlayıcıları ise kişisel veri oluşturabilir. Diğer erişim loglarını, hata loglarını ve uygulama kayıtlarını ayrıca inceleyin. Bu değişiklik mevcut logları temizlemez. Saklama sürelerini amaçla gerekçelendirin; rotasyonun yanında silmeyi ve yedeklerdeki kopyaları da planlayın.
Yetkinin bitiş tarihi olsun
PostgreSQL için yerel bağlantıyı tercih edin; TCP 5432’yi internete açmayın. Dinleme adresini ve /etc/postgresql/16/main/pg_hba.conf kurallarını daraltın. TCP 22 yönetim erişimini 198.51.100.20/32 kaynağıyla kısıtlayın. Bu adres, 203.0.113.10 ve app.example.com dokümantasyon değerleridir; gerçek bağlantı veya konum kanıtlamaz.
ABD’deki destek ekibine yalnızca onaylı talep kapsamında, kişiye özel hesaplarla, asgari ve otomatik sona eren yetkiler verin. Destek işlemlerinin denetim kayıtlarını da amaçla sınırlayın. Ana sunucu ve şifreli yedekler Almanya’da kalır; anahtarları yedeklerden ayrı, farklı erişim yetkileriyle yönetin. Ağ üzerinden aktarımlarda TLS kullanın.
Kanun’un 2024’te değişen 9. maddesi ve 10 Temmuz 2024 tarihli Yönetmelik çerçevesinde TLS ve şifreleme, yurt dışına aktarımı ortadan kaldırmaz; ABD’den destek erişimi ayrıca değerlendirilmelidir. Takma adlandırma anonimleştirme değildir. Log, destek ve yedek akışlarının saklama sürelerini ve yetkililerini /srv/compliance/data-flow.csv taslağına kaydedin.
Dikkat
Nginx loglarından sorgu dizelerini çıkarmak, IP adreslerini veya URL yolundaki kişisel verileri otomatik olarak kaldırmaz; eski logları da değiştirmez. Yapılandırmayı uygulamadan önce nginx -t ile doğrulayın. TLS ve şifreli yedekler aktarımı ortadan kaldırmaz, takma adlandırma da anonimleştirme değildir.
Taşınma onayı hangi kanıtlara dayanmalı?
Sunucunun hazır olması, kişisel verilerin taşınabileceği anlamına gelmez. Teknik kurulum yetmez. Varsayımsal Frankfurt ortamına geçişi, incelenebilir bir kanıt dosyasına bağlayın. Türkiye’deki işletme veri sorumlusu, kurgusal sağlayıcı ise işletmenin talimatlarıyla hareket eden veri işleyen olarak kaydedilmelidir. Onay kaydında inceleyen kişiler, tarih, belge sürümleri ve açık kalan işler görünmelidir.
İlk dayanak, /srv/compliance/data-flow.csv dosyasındaki tamamlanmış veri akışı envanteridir. Ad, e-posta, sipariş ve IP kayıtlarının amaçları, alıcıları, saklama süreleri ve silme yöntemleri belirtilmelidir. Almanya’daki ana sunucu ile şifreli yedekler ayrı akışlar olarak gösterilmeli; ABD’deki destek ekibinin talep üzerine uzaktan erişimi ayrıca değerlendirilmelidir. Başlangıçta CDN, harici e-posta ve analitik hizmetlerinin bulunmadığını, özel nitelikli kişisel verilerin senaryo dışında tutulduğunu kaydedin. Sentetik kayıtlarla hazırlanan taslağı, taşınması planlanan gerçek veri kategorileriyle karşılaştırın.
6698 sayılı Kanun’un 5 ve 9. maddeleri, işleme şartı ile yurt dışına aktarım dayanağının ayrı değerlendirilmesini gerektirir. Almanya’da barındırma, tek başına yeterlilik kararı bulunduğunu göstermez. 2024’te değişen 9. madde ve 10 Temmuz 2024 tarihli Yönetmelik temelinde seçilen mekanizmanın uygulanabilirliği belgelenmelidir. Standart sözleşme kullanılıyorsa uygun sözleşme türü, imzalı nüsha ve imzaların tamamlanmasından itibaren beş iş günü içinde Kuruma yapılan bildirimin kaydı dosyada bulunmalıdır.
Kanun’un 10. maddesindeki aydınlatma yükümlülüğü doğrultusunda güncellenen metin, alıcı gruplarını, aktarım amaçlarını ve veri toplamanın hukuki sebebini doğru yansıtmalıdır. Aydınlatma, aktarım mekanizmasının yerine geçmez. 12. madde kapsamındaki güvenlik tedbirlerini somutlaştırmak için yetki matrisini, destek erişiminin onay sürecini ve erişim kayıtlarını inceleyecek sorumluyu belirleyin. Güvenlik güncellemeleri uygulanmış Ubuntu Server 24.04 LTS, Nginx 1.24.x ve PostgreSQL 16.x kullanılması, hukuki uygunluğu tek başına kanıtlamaz.
Saklama-silme planı yedekleri de kapsamalıdır. Sözleşmede sağlayıcının ihlali işletmeye bildirme yöntemi, sunacağı inceleme kayıtları ve hizmetten çıkışta verilerin iade, silme ve silmeyi doğrulama sorumlulukları açıklanmalıdır. İşletmenin Kurula ve ilgili kişilere yönelik ihlal bildirimi yükümlülükleri ayrıca ele alınmalıdır. Sağlayıcı, ülke veya alt işleyen değişikliğini yeniden değerlendirme tetikleyicisi yapın; yeni erişim başlamadan aktarım dayanağını ve güvenlik koşullarını kontrol edin.
Bu kanıtlar tamamlanmadan gerçek kişisel veriler varsayımsal Frankfurt ortamına taşınmamalıdır. İşletmeye özgü hukuki inceleme tamamlanana kadar çalışmaları yalnızca senaryodaki sentetik kayıtlarla sürdürün.
Taşınma onayı hangi kanıtlara dayanmalı?
- Veri kategorilerini, amaçları, alıcıları, ülkeleri, saklama sürelerini ve silme sorumlularını envantere işleyin.
- Ana sistem, yedek, alt işleyen ve uzaktan destek erişimlerini ayrı akışlar olarak doğrulayın.
- İşleme şartını ve aktarım mekanizmasını belgeleyin; güncel yeterlilik kararının kapsamını veya uygun güvencenin uygulanabilirliğini kontrol edin.
- Standart sözleşme kullanılıyorsa taraf türünü, imza yetkilerini ve eklerini doğrulayın; beş iş günlük bildirimin kaydını saklayın.
- Aydınlatma metnini güncelleyin; ihlal, sağlayıcı değişikliği ve hizmetten çıkış sorumluluklarını yazılı olarak belirleyin.
- Destek erişimini süreyle sınırlandırın; veritabanını doğrudan internete açmayın ve şifreleme anahtarlarını yedeklerden ayrı yönetin.
- İşletmenize özgü hukuki inceleme ve gerekli kanıtlar tamamlanmadan gerçek kişisel verileri Frankfurt ortamına taşımayın.
Sağlayıcıdan ana sistem, yedek ve destek erişimi ülkelerini yazılı olarak isteyin. Bu bilgiler envanterinizle eşleşmeden ve işletmenize özgü hukuki inceleme tamamlanmadan gerçek kişisel verileri Frankfurt ortamına taşımayın.
Sık Sorulan Sorular
KVKK açısından yurt dışında hosting kullanmak yasak mı?
Hayır, KVKK yurt dışında hosting kullanımını kategorik olarak yasaklamaz. Kişisel veri işleniyorsa Kanun'un 5. maddesindeki işleme şartı ile 9. maddesindeki aktarım şartları ayrı ayrı değerlendirilmelidir. Aydınlatma ve veri güvenliği yükümlülükleri de devam eder. Sunucu konumu, yedekler ve yurt dışından erişimler belirlenmeden sağlayıcı hakkında tek başına uygunluk kararı verilemez.
Sunucunun Almanya'da olması veya sağlayıcının GDPR uyumu yeterli mi?
Hayır. Almanya'nın AB üyesi olması veya sağlayıcının GDPR uyumu beyanı, KVKK bakımından otomatik yeterlilik anlamına gelmez. Kurulun güncel yeterlilik kararlarını ve ilgili aktarımın karar kapsamında kalıp kalmadığını kontrol etmeniz gerekir. Yeterlilik kararı yoksa uygun güvence koşulları ayrıca incelenir; sağlayıcının genel hizmet sözleşmesi tek başına bu incelemenin yerini tutmaz.
Yurt dışı hosting için kullanıcılardan açık rıza almak yeterli mi?
Açık rızayı sürekli yabancı hosting hizmeti için genel bir aktarım çözümü olarak kullanmayın. 2024'te değişen rejimde, yeterlilik kararı ve uygun güvencelerin bulunmadığı durumdaki açık rızaya dayalı istisna, muhtemel riskler hakkında bilgilendirme ve arızi aktarım koşullarıyla değerlendirilir. Düzenli barındırma için işleme şartını ve uygulanabilir aktarım mekanizmasını ayrı ayrı belirlemeniz gerekir.
KVKK standart sözleşmesi kaç gün içinde bildirilmelidir?
Standart sözleşme, imzaların tamamlanmasından itibaren beş iş günü içinde Kuruma bildirilmelidir. Türkiye'deki veri sorumlusundan yabancı veri işleyene aktarımda bu taraf yapısına uygun metin seçilmeli, ekler gerçek veri akışıyla eşleşmelidir. Bildirimi kimin yapacağını önceden belirleyin; güncel bildirim yöntemini, yetki belgelerini ve sonradan oluşabilecek değişikliklere ilişkin yükümlülükleri resmî kaynaklardan kontrol edin.
Yabancı destek ekibinin uzaktan erişimi de aktarım sayılır mı?
Kişisel verilerin yurt dışındaki bir alıcının erişimine açılması da aktarım değerlendirmesine girer; dosyanın ayrıca indirilmesi tek ölçüt değildir. Varsayımsal Frankfurt senaryosunda ABD destek ekibinin erişimi, Almanya'daki barındırmadan ayrı incelenmelidir. Ekibin bağlı olduğu tüzel kişi, erişim yetkileri ve sonraki aktarım yapısı belirlenmeli; seçilen güvencelerin bu akışı kapsadığı doğrulanmalıdır.
Şifreli yedekler ve IP adresi içeren loglar KVKK kapsamı dışında mı?
Şifreleme, kişisel veriyi kendiliğinden anonim hâle getirmez; şifreli yedeklerin yurt dışında tutulması da aktarım incelemesinden çıkarılamaz. IP adresleri ve erişim logları, kişiyi belirlenebilir kılan bağlamlarıyla değerlendirilmelidir. Nginx loglarından sorgu dizelerini kaldırmak veri miktarını azaltabilir; ancak kalan alanlar, eski kayıtlar, saklama süresi ve erişim yetkileri ayrıca kontrol edilmelidir.
Kaynaklar
- 6698 sayılı Kişisel Verilerin Korunması Kanunu – İşleme, aktarım, aydınlatma ve güvenlik yükümlülükleri — mevzuat.gov.tr
- 10 Temmuz 2024 tarihli Resmî Gazete – Kişisel Verilerin Yurt Dışına Aktarılmasına İlişkin Yönetmelik — resmigazete.gov.tr
- Nginx HTTP Log Module – Erişim logları ve log_format yapılandırması — nginx.org